


 LinkedIn
 Xing
 Email

IT-Risiken erkennen. Compliance stärken. Resilienz sichern.
Digitale Technologien bilden heute das Fundament nahezu aller Geschäftsprozesse. Gleichzeitig wachsen die Anforderungen an Informationssicherheit, Datenschutz, Compliance und ein wirksames IT-Risikomanagement. Cyberangriffe, regulatorische Vorgaben und die zunehmende Vernetzung von Systemen erhöhen die Komplexität der IT-Landschaft und stellen Unternehmen vor neue Herausforderungen.
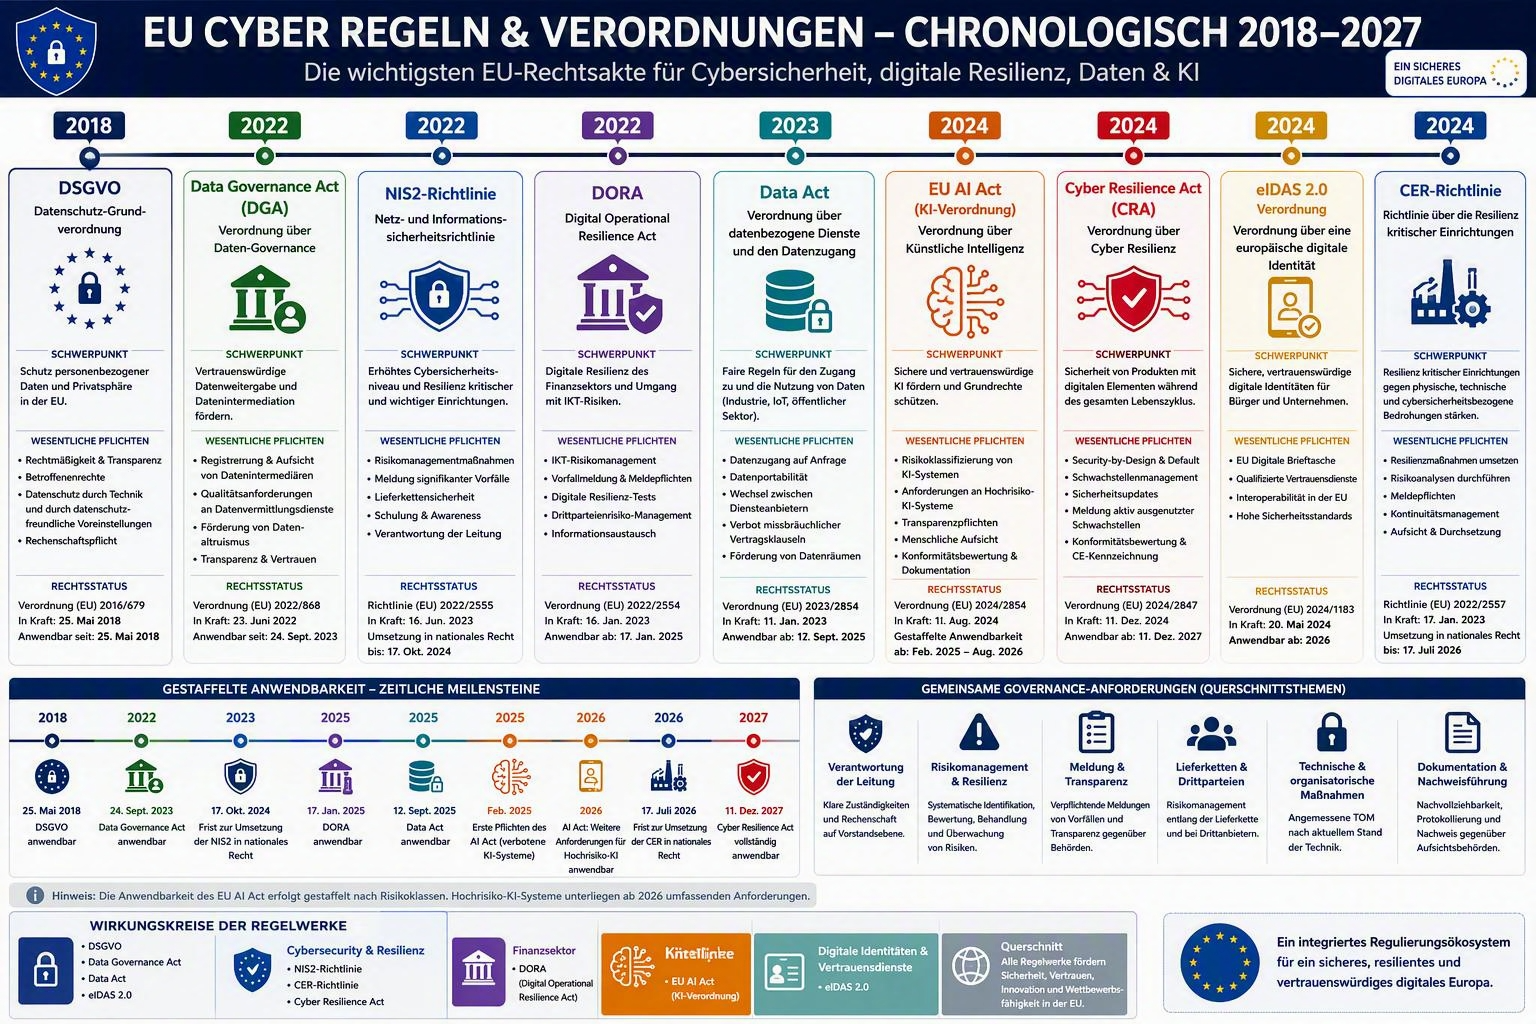
Die Europäische Union hat darauf mit einem umfassenden Regulierungsrahmen reagiert. Mit Regelwerken wie der NIS2-Richtlinie, dem Cyber Resilience Act (CRA), DORA, dem AI Act, dem Data Act und weiteren Vorgaben entstehen neue Anforderungen an Governance, Risikomanagement, Meldepflichten, Lieferkettensicherheit und technische Schutzmaßnahmen. Unternehmen müssen dabei nicht nur einzelne Vorschriften erfüllen, sondern die regulatorischen Anforderungen ganzheitlich betrachten und in ihre Sicherheits- und Compliance-Strategie integrieren.
Wer regulatorische Pflichten frühzeitig adressiert und Cyberrisiken systematisch steuert, stärkt nicht nur die eigene Compliance, sondern erhöht zugleich die digitale Resilienz, schützt geschäftskritische Prozesse und schafft Vertrauen bei Kunden, Geschäftspartnern und Aufsichtsbehörden.
Die nachfolgende Übersicht zeigt die wichtigsten europäischen Rechtsakte und deren zeitliche Einordnung im Bereich Cybersicherheit, digitale Resilienz, Datenregulierung und Künstliche Intelligenz.
Mit unseren Leistungen im Bereich IT-Audit & Cyber Advisory unterstützen wir Ihr Unternehmen dabei, Risiken frühzeitig zu erkennen, regulatorische Anforderungen zu erfüllen und Ihre digitale Widerstandsfähigkeit nachhaltig zu stärken.
IT-Audit und Cyber Advisory aus einer Hand
Eine sichere und verlässliche IT ist heute ein entscheidender Erfolgsfaktor. Wir prüfen Ihre IT-Systeme, Prozesse und interne Kontrollmechanismen, analysieren Risiken und bewerten die Wirksamkeit bestehender Sicherheitsmaßnahmen.
Durch risikoorientierte Prüfungen, Datenanalysen und unabhängige Bewertungen schaffen wir Transparenz über den Reifegrad Ihrer IT-Organisation. So können Schwachstellen identifiziert, Risiken reduziert und fundierte Entscheidungen für die Weiterentwicklung der IT getroffen werden.
NIS2-Compliance und Cyber-Resilienz
Die NIS2-Richtlinie verschärft die Anforderungen an Cybersicherheit, Risikomanagement und Governance. Viele Unternehmen stehen vor der Herausforderung, regulatorische Vorgaben umzusetzen und gleichzeitig ihre Widerstandsfähigkeit gegenüber Cyberangriffen zu erhöhen.
Wir begleiten Ihr Unternehmen auf dem Weg zur NIS2-Compliance und unterstützen bei Betroffenheitsanalysen, Gap-Analysen sowie der Umsetzung organisatorischer und technischer Sicherheitsmaßnahmen. So schaffen wir die Grundlage für mehr Cyber-Resilienz, eine nachhaltige Informationssicherheit und die sichere Erfüllung regulatorischer Anforderungen.
IT-Audit als Grundlage fundierter Entscheidungen
Eine leistungsfähige, sichere und regelkonforme IT bildet die Grundlage für effiziente Geschäftsprozesse und nachhaltigen Unternehmenserfolgs. Mit unseren IT-Audit-Leistungen unterstützen wir Sie dabei, IT-Prozesse, Systeme und Kontrollen hinsichtlich Wirksamkeit, Sicherheit und Compliance zu bewerten. Wir analysieren IT-Risiken, identifizieren Optimierungspotenziale und schaffen Transparenz über den Reifegrad Ihrer IT-Organisation. So erhalten Management, Interne Revision, Aufsichtsorgane und Abschlussprüfer belastbare Entscheidungsgrundlagen, um IT-Governance, Informationssicherheit und Compliance nachhaltig zu stärken.
Cyberrisiken entlang des gesamten Unternehmenslebenszyklus
Cyberrisiken können in unterschiedlichen Unternehmenssituationen entstehen. Deshalb unterstützen wir gezielt dort, wo Transparenz und Sicherheit besonders wichtig sind.
Präventive Cyber Security & IT Compliance
Ein wirksamer Schutz vor Cyberangriffen erfordert dabei mehr als einzelne Sicherheitsmaßnahmen. Unternehmen müssen regulatorische Anforderungen und anerkannte Standards der Informationssicherheit systematisch in ihre Prozesse integrieren und kontinuierlich weiterentwickeln.
Wir unterstützen Sie bei der Analyse, Auswahl und Umsetzung relevanter Compliance- und Cyber-Security-Anforderungen und begleiten Sie bei der Umsetzung branchenspezifischer Sicherheitsanforderungen und regulatorischer Vorgaben. Dazu gehören unter anderem NIS2, ISO/IEC 27001, DIN SPEC 27076, die EU-KI-Verordnung, KRITIS-Vorgaben, der BSI-Grundschutz sowie der Cyber Resilience Act (CRA). Darüber hinaus führen wir einen Cyber Security Check (Health Check) auf Basis von Locate Risk durch.
Unser Fokus liegt auf einer praxisnahen und wirtschaftlich sinnvollen Implementierung in bestehende IT- und Geschäftsprozesse. Von der Gap-Analyse über die Einführung geeigneter Maßnahmen bis zur Auditvorbereitung unterstützen wir Sie dabei, Ihre IT-Sicherheit, Compliance und Cyber-Resilienz nachhaltig zu stärken und Prüfungsanforderungen nachvollziehbar zu erfüllen.
Reaktive Cyber Security, Incidence Response und Krisenmanagement
Ein Cyberangriff oder Sicherheitsvorfall erfordert schnelles und koordiniertes Handeln. Wir unterstützen Ihr Unternehmen im Krisenmanagement dabei, Cybervorfälle wirksam einzudämmen, Schäden zu begrenzen und den Geschäftsbetrieb möglichst schnell zu stabilisieren.
Im Rahmen unserer Incident-Response-Leistungen koordinieren wir erforderliche Maßnahmen und begleiten die Abstimmung mit Behörden, Cyber-Versicherungen, betroffenen Geschäftspartnern sowie externen Dienstleistern. Parallel unterstützen wir bei der Sicherung betroffener Systeme, der IT-forensischen Analyse, der Dokumentation des Vorfalls und der Ableitung geeigneter Sofort- und Schutzmaßnahmen zur Wiederherstellung der IT-Sicherheit.
Darüber hinaus begleiten wir die Zusammenarbeit mit Datenschutzaufsichtsbehörden und Strafverfolgungsbehörden sowie die Schadensermittlung und Nachbereitung des Vorfalls. So helfen wir Ihnen, die Auswirkungen eines Cyberangriffs zu minimieren, regulatorische Anforderungen zu erfüllen und die Cyber-Resilienz Ihres Unternehmens nachhaltig zu stärken.
Warum Nexia?
Unsere Experten im Bereich Cyber Advisory, Cyber Security, Informationssicherheit und IT-Risikomanagement verfügen über langjährige Erfahrung in unterschiedlichen Branchen, Funktionen und Projektsituationen. Diese Vielfalt ermöglicht es uns, technische, organisatorische und regulatorische Anforderungen ganzheitlich zu betrachten und praxisorientierte Lösungen zu entwickeln.
Als Trusted Advisor begleiten wir unsere Mandanten von der ersten Analyse über Workshops und Konzeptionsphasen bis hin zur Umsetzung und nachhaltigen Verankerung neuer Prozesse. Dabei sorgen wir für den gezielten Know-how-Transfer, koordinieren bei Bedarf unterschiedliche Projektbeteiligte und schaffen Transparenz über Fortschritt, Risiken und Handlungsbedarfe.
Durch einen zentralen Ansprechpartner und ein strukturiertes Projektmanagement reduzieren wir den Koordinationsaufwand auf Mandantenseite und stellen sicher, dass Transformations-, Cyber-Security- und Compliance-Projekte effizient, zielgerichtet und ressourcenschonend umgesetzt werden.
Ihr Mehrwert
Unsere Leistungen verbinden technische Analysen mit umfassender Expertise. Dadurch erhalten Sie nicht nur eine transparente Bewertung ihrer Cyberrisiken, sondern vor allem konkrete Handlungsempfehlungen zur Verbesserung von Sicherheit, Compliance und Resilienz.
Unsere Partnerschaften und Mitgliedschaften


Cyberrisiken sichtbar machen. Sicherheitslücken gezielt schließen.
Unternehmen stehen zunehmend im Fokus von Cyberangriffen. Unsere Schwachstellenanalyse zeigt, welche Informationen, Systeme und potenziellen Sicherheitslücken aus dem Internet sichtbar sind. Wir bewerten technische und organisatorische Risiken, identifizieren Schwachstellen und liefern eine fundierte Grundlage für gezielte Maßnahmen zur Stärkung Ihrer Cyber-Resilienz, IT-Sicherheit und Compliance.

Unsere Schwachstellenanalyse identifiziert technische und organisatorische Sicherheitslücken in Ihrem Unternehmen. Sie erhalten eine strukturierte Einschätzung Ihrer Cyber‑Risiken als Grundlage zur gezielten Stärkung der Cyber‑Resilienz und IT‑Sicherheit.
Ansprechpartner
Haben Sie Fragen oder benötigen Sie Unterstützung?
Wenden Sie sich gerne an unsere Spezialisten.
Eine Gesamtübersicht finden Sie auf unserer Ansprechpartnerseite.


Angebotsanfrage
Sie haben Interesse an unseren Services?
Füllen Sie einfach dieses Formular aus und wir melden uns bei Ihnen.
Dokumente mit detaillierteren Angaben können bei Bedarf hochgeladen werden.
Erforderliche Felder sind mit einem Sternchen (*) gekennzeichnet.